نشت اطلاعاتی چیست
سئو بوی: اینروزها اخبار در ارتباط با هک شدن پلت فرم های داخلی و خارجی و لو رفتن اطلاعات کاربران به تیتر داغ رسانه های فناوری تبدیل گشته است. از افشای دیتابیس شرکتهای بزرگ جهانی گرفته تا نشت اطلاعات کاربران، نشت اطلاعاتی (Data Breach) به یکی از بزرگ ترین دغدغه های امنیت سایبری تبدیل گشته است.
به گزارش سئو بوی به نقل از خبر آنلاین، به نقل از زومیت، رخنه ی اطلاعاتی یا نشت داده به حادثه ای گفته می شود که در آن، هکرها یا افراد بدون مجوز به دیتابیس یک سایت، اپلیکیشن یا سازمان نفوذ و اطلاعات خصوصی کاربران را سرقت یا در اینترنت و بخصوص دارک وب منتشر می کنند.
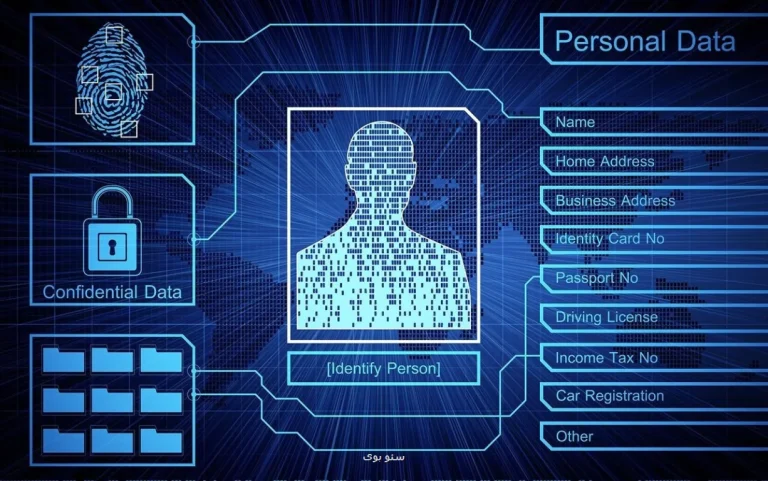
اطلاعات فاش شده بسته به نوع پلت فرم هک شده می تواند شامل موارد زیر باشد:
اطلاعات هویتی: نام و نام خانوادگی، شماره ملی، شماره ی شناسنامه و تاریخ تولد. اطلاعات تماس: شماره موبایل، آدرس ایمیل و آدرس دقیق پستی. داده های مالی: شماره ی کارت بانکی، شماره شبا و سوابق تراکنش ها. اطلاعات ورود: نام کاربری، رمز عبور و حتی سوالات امنیتی. اطلاعات خصوصی: تاریخچه ی چت ها، لوکیشن ها و سوابق پزشکی. ترکیب این داده ها، بخصوص لو رفتن کدملی و شماره موبایل در کنار هم، می تواند ابزار قدرتمندی در دست مجرمان سایبری باشد.
چرا اطلاعات ما لو می رود؟ نشت اطلاعات همیشه تقصیر کاربر نیست؛ اما شناخت دلیلهای آن در حفظ امنیت سایبری به ما کمک می کند:
حملات هکری و باج افزارها: نفوذ مستقیم هکرها به سرورهای شرکتها و سرقت بانک اطلاعاتی. حملات فیشینگ: فریب دادن کارمندان شرکت یا کاربران برای دریافت اطلاعات ورود؛ مثلا پیامک های جعلی ابلاغیه ی ثنا یا سهام عدالت. ضعف امنیتی پلت فرم ها: استفاده از زیرساخت های قدیمی و رمزنگاری نادرست داده ها بخصوص رمزعبور در سرویس دهنده. خطای انسانی: اشتباه برنامه نویسان یا کارمندان در باز گذاشتن دسترسی به دیتابیس های ابری. اقدامات فوری پس از لو رفتن اطلاعات اگر خبر هک شدن سرویسی را شنیدید که در آن حساب کاربری دارید، یا متوجه ورود مشکوک به اکانت های خود شدید، بدون فوت وقت، بلا فاصله ۵ قدم حیاتی زیر را دنبال کنید:
تغییر فوری رمز عبور: نخستین قدم، تغییر پسورد در سایت هک شده است. اگر از این رمز عبور در سایت های دیگر مثل ایمیل، اینستاگرام یا تلگرام هم بهره برده اید، رمز آنها را نیز تغییر دهید. با بهره گیری از بهترین اپلیکیشن های مدیریت پسورد، برای هر سایت پسورد ی پیچیده و متفاوت بسازید. فعال سازی احراز هویت دو مرحله ای (۲FA): حتی اگر هکرها رمز عبور شما را داشته باشند، بدون کد دوم کار برای آنها خیلی سخت تر خواهد شد. تأیید دو مرحله ای را در حساب شبکه های اجتماعی و ایمیل های خود، از راه اپلیکیشن هایی مثل Google Authenticator فعال کنید. تضمین امنیت حساب های بانکی: اگر احتمال می دهید اطلاعات کارت بانکی شما لو رفته است، بلا فاصله کارت را از راه موبایل بانک یا اینترنت بانک مسدود کنید و درخواست کارت جدید بدهید. مطمئن شوید که رمز پویا (یک بارمصرف) برای کارت بانکی شما فعال است و رمز اینترنت بانک خویش را تغییر دهید. استعلام خطوط موبایل به نام خودتان: گاهی کلاهبرداران با بهره گیری از کدملی و اطلاعات لو رفته ی کاربران، سیمکارت ثبت و با آن کلاهبرداری می کنند. با رفتن به سایت سازمان تنظیم مقررات به آدرس cra.ir، یا ارسال کدملی به سرشماره ی ۳۰۰۰۱۵۰، با استعلام تعداد سیمکارت بررسی کنید چه شماره هایی به نام شما ثبت شده اند و در صورت وجود خط ناشناس، آنرا بسوزانید. مراقب پیامک ها و ایمیل های فیشینگ ثانویه باشید: هکرها معمولاً بعد از نشت اطلاعات، موج جدیدی از حملات فیشینگ را شروع می کنند. بطورمثال پیامکی با نام شما می فرستند: «علی عزیز، اطلاعات شما لو رفته است، برای ایمن سازی حساب روی این لینک کلیک کنید.» این لینک ها شما را به درگاه های جعلی هدایت و اطلاعات بیشتری مثل رمز دوم کارت بانکی را سرقت می کنند. اگر از هویت ما سوءاستفاده شد چه کنیم؟ گاهی اوقات خیلی دیر متوجه نشت اطلاعات می شویم و مجرمان با سوءاستفاده از کدملی یا مدارک ما مبادرت به کلاهبرداری، باز کردن حساب بانکی اجاره ای یا ثبت شرکت های صوری می کنند. در این شرایط باید اقدامات قانونی زیر را انجام دهید:
رفتن به پلیس فتا: هرگونه سوءاستفاده ی مالی یا هویتی در فضای مجازی را از راه سایت پلیس فتا به آدرس cyberpolice.gov.ir در قسمت مرکز فوریت های سایبری گزارش دهید یا به شکل حضوری به دادسرای جرایم کامپیوتری رجوع کنید. بررسی سامانه ثنا: امکان دارد کلاهبرداران با هویت شما چک بلامحل بکشند یا سفته امضا کنند. با مشاهده ابلاغیه الکترونیکی در سامانه ثنا، ابلاغیه های خویش را بررسی کنید تا از شکایت های احتمالی ثبت شده باخبر شوید. مسدودسازی قضایی حساب ها: اگر متوجه شدید با اطلاعات شما حساب بانکی باز شده است و از آن برای پولشویی یا کلاهبرداری استفاده می شود، آن حساب را با دستور مقام قضایی مسدود کنید. در دنیای دیجیتالی امروز، تضمین امنیت صددرصدی نا ممکن است و رخنه ی اطلاعاتی می تواند برای بزرگ ترین شرکتها نیز رخ دهد. بهترین دفاع، پیشگیری و آمادگی است. با بهره گیری از رمزهای عبور قوی و متفاوت، فعال کردن تأیید دو مرحله ای، منتشر نکردن اطلاعات غیرضروری در سایت های نامعتبر و پیگیری اخبار امنیت سایبری، می توانید ریسک سوءاستفاده از اطلاعات هویتی و بانکی خویش را به حداقل برسانید.

اطلاعات فاش شده بسته به نوع پلت فرم هک شده می تواند شامل موارد زیر باشد:
اطلاعات هویتی: نام و نام خانوادگی، شماره ملی، شماره ی شناسنامه و تاریخ تولد. اطلاعات تماس: شماره موبایل، آدرس ایمیل و آدرس دقیق پستی. داده های مالی: شماره ی کارت بانکی، شماره شبا و سوابق تراکنش ها. اطلاعات ورود: نام کاربری، رمز عبور و حتی سوالات امنیتی. اطلاعات خصوصی: تاریخچه ی چت ها، لوکیشن ها و سوابق پزشکی. ترکیب این داده ها، بخصوص لو رفتن کدملی و شماره موبایل در کنار هم، می تواند ابزار قدرتمندی در دست مجرمان سایبری باشد.
چرا اطلاعات ما لو می رود؟ نشت اطلاعات همیشه تقصیر کاربر نیست؛ اما شناخت دلیلهای آن در حفظ امنیت سایبری به ما کمک می کند:
حملات هکری و باج افزارها: نفوذ مستقیم هکرها به سرورهای شرکتها و سرقت بانک اطلاعاتی. حملات فیشینگ: فریب دادن کارمندان شرکت یا کاربران برای دریافت اطلاعات ورود؛ مثلا پیامک های جعلی ابلاغیه ی ثنا یا سهام عدالت. ضعف امنیتی پلت فرم ها: استفاده از زیرساخت های قدیمی و رمزنگاری نادرست داده ها بخصوص رمزعبور در سرویس دهنده. خطای انسانی: اشتباه برنامه نویسان یا کارمندان در باز گذاشتن دسترسی به دیتابیس های ابری. اقدامات فوری پس از لو رفتن اطلاعات اگر خبر هک شدن سرویسی را شنیدید که در آن حساب کاربری دارید، یا متوجه ورود مشکوک به اکانت های خود شدید، بدون فوت وقت، بلا فاصله ۵ قدم حیاتی زیر را دنبال کنید:
تغییر فوری رمز عبور: نخستین قدم، تغییر پسورد در سایت هک شده است. اگر از این رمز عبور در سایت های دیگر مثل ایمیل، اینستاگرام یا تلگرام هم بهره برده اید، رمز آنها را نیز تغییر دهید. با بهره گیری از بهترین اپلیکیشن های مدیریت پسورد، برای هر سایت پسورد ی پیچیده و متفاوت بسازید. فعال سازی احراز هویت دو مرحله ای (۲FA): حتی اگر هکرها رمز عبور شما را داشته باشند، بدون کد دوم کار برای آنها خیلی سخت تر خواهد شد. تأیید دو مرحله ای را در حساب شبکه های اجتماعی و ایمیل های خود، از راه اپلیکیشن هایی مثل Google Authenticator فعال کنید. تضمین امنیت حساب های بانکی: اگر احتمال می دهید اطلاعات کارت بانکی شما لو رفته است، بلا فاصله کارت را از راه موبایل بانک یا اینترنت بانک مسدود کنید و درخواست کارت جدید بدهید. مطمئن شوید که رمز پویا (یک بارمصرف) برای کارت بانکی شما فعال است و رمز اینترنت بانک خویش را تغییر دهید. استعلام خطوط موبایل به نام خودتان: گاهی کلاهبرداران با بهره گیری از کدملی و اطلاعات لو رفته ی کاربران، سیمکارت ثبت و با آن کلاهبرداری می کنند. با رفتن به سایت سازمان تنظیم مقررات به آدرس cra.ir، یا ارسال کدملی به سرشماره ی ۳۰۰۰۱۵۰، با استعلام تعداد سیمکارت بررسی کنید چه شماره هایی به نام شما ثبت شده اند و در صورت وجود خط ناشناس، آنرا بسوزانید. مراقب پیامک ها و ایمیل های فیشینگ ثانویه باشید: هکرها معمولاً بعد از نشت اطلاعات، موج جدیدی از حملات فیشینگ را شروع می کنند. بطورمثال پیامکی با نام شما می فرستند: «علی عزیز، اطلاعات شما لو رفته است، برای ایمن سازی حساب روی این لینک کلیک کنید.» این لینک ها شما را به درگاه های جعلی هدایت و اطلاعات بیشتری مثل رمز دوم کارت بانکی را سرقت می کنند. اگر از هویت ما سوءاستفاده شد چه کنیم؟ گاهی اوقات خیلی دیر متوجه نشت اطلاعات می شویم و مجرمان با سوءاستفاده از کدملی یا مدارک ما مبادرت به کلاهبرداری، باز کردن حساب بانکی اجاره ای یا ثبت شرکت های صوری می کنند. در این شرایط باید اقدامات قانونی زیر را انجام دهید:
رفتن به پلیس فتا: هرگونه سوءاستفاده ی مالی یا هویتی در فضای مجازی را از راه سایت پلیس فتا به آدرس cyberpolice.gov.ir در قسمت مرکز فوریت های سایبری گزارش دهید یا به شکل حضوری به دادسرای جرایم کامپیوتری رجوع کنید. بررسی سامانه ثنا: امکان دارد کلاهبرداران با هویت شما چک بلامحل بکشند یا سفته امضا کنند. با مشاهده ابلاغیه الکترونیکی در سامانه ثنا، ابلاغیه های خویش را بررسی کنید تا از شکایت های احتمالی ثبت شده باخبر شوید. مسدودسازی قضایی حساب ها: اگر متوجه شدید با اطلاعات شما حساب بانکی باز شده است و از آن برای پولشویی یا کلاهبرداری استفاده می شود، آن حساب را با دستور مقام قضایی مسدود کنید. در دنیای دیجیتالی امروز، تضمین امنیت صددرصدی نا ممکن است و رخنه ی اطلاعاتی می تواند برای بزرگ ترین شرکتها نیز رخ دهد. بهترین دفاع، پیشگیری و آمادگی است. با بهره گیری از رمزهای عبور قوی و متفاوت، فعال کردن تأیید دو مرحله ای، منتشر نکردن اطلاعات غیرضروری در سایت های نامعتبر و پیگیری اخبار امنیت سایبری، می توانید ریسک سوءاستفاده از اطلاعات هویتی و بانکی خویش را به حداقل برسانید.
About the Author